Now Reading: “عملاء الـ FBI يعبرون عن مخاوفهم وغضبهم بعد انتهاك البيانات ‘الخطير'”
-
01
“عملاء الـ FBI يعبرون عن مخاوفهم وغضبهم بعد انتهاك البيانات ‘الخطير'”

ارتبطت مجموعات مماثلة لمجموعة شينيهنتس – التي يُعتقد أنها عصابة تتحدث الإنجليزية – في الماضي بحوادث “سواتينغ”، وحتى هجمات بالقنابل الحارقة ضد ضباط إنفاذ القانون والمنافسين.
تُعرف ظاهرة “سواتينغ” بسبب قيام الجناة بإجراء مكالمات تؤدي إلى تدخل وحدات شرطة مسلّحة – تُعرف باسم فرق سوات في الولايات المتحدة – للانقضاض على الضحايا.
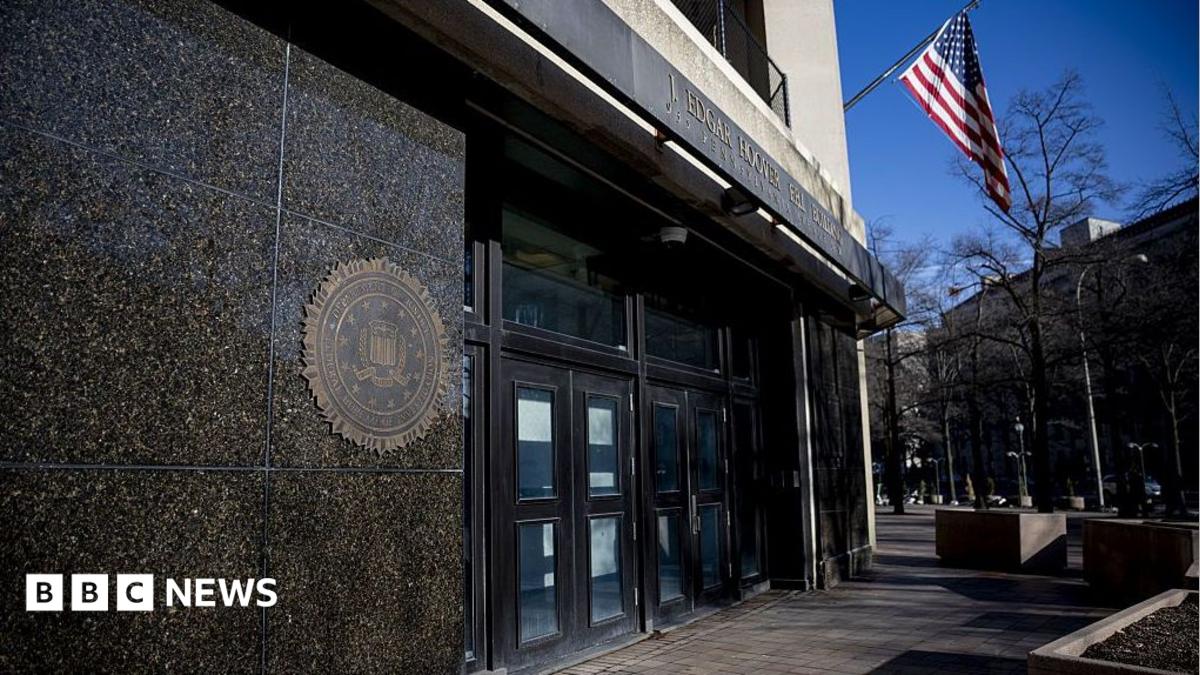
تدعي المجموعة أنها اخترقت أنظمة FBI يوم الاثنين ونشرت لاحقًا تفاصيل الهجوم على موقعها في الدارك ويب.
لم يرد مكتب التحقيقات الفيدرالي على طلبات التعليق.
ومع ذلك، اعترفت الوكالة يوم الأربعاء بحدوث الاختراق – قائلة إنها “تجري تحقيقًا مكثفًا” حول كيفية حدوثه.
بالنسبة لمايكل مكفيرسون، وكيل FBI السابق والذي يشغل الآن منصب نائب الرئيس الأول للعمليات الأمنية في شركة السايبر ريلياكويست، فإن الاختراق يمثل “تهديدًا أمنيًا يتناول جوهر سلامة الوكلاء، خاصةً عائلاتهم”.
يقول الوكلاء إنهم يدركون “المخاطر الكامنة” المرتبطة بالوظيفة.
“لكن هذا الحادث يتضمن على ما يبدو بيانات شخصية مثل العناوين المنزلية ومعلومات الاتصال، والتي قد تعرّض أفراد الأسرة الذين يتمتعون عمومًا بالحماية من التهديدات المرتبطة بمثل هذه المهنة”، كما يقول مكفيرسون.
شاركت مجموعة شينيهنتس عينات من البيانات المسروقة المزعومة مع الصحفيين، بالإضافة إلى طلب فدية.
تبدو العينات حقيقية وتحتوي على أسماء وعناوين وأرقام هواتف وأرقام بطاقات وهوامش معلومات حول الأزواج.
يبدو أن السجلات تتعلق بآلاف الوكلاء، بما في ذلك مسؤولين رفيعي المستوى مثل نواب المديرين.
يبدو أن المجرمين يمتلكون أيضًا معلومات طبية حساسة للغاية تتعلق بآلاف وكلاء التحقيق الخاصة.
لقد شهدت بي.بي.سي أخبار عينات من الفحوصات الطبية المتعلقة بـ “اللياقة للعمل” التي تحتوي على معلومات مثل نتائج فحوصات الدم والبول، بالإضافة إلى ملاحظات الأطباء التي تذكر حالات مثل “حساسية من المأكولات البحرية والموز”.
أسماء الوكلاء الكاملة وعناوينهم، بالإضافة إلى الإشارات إلى مشاكل طبية مثل “دم في البول” و”كوليسترول مرتفع”، أصبحت الآن في أيدي المجرمين.
سينثيا كايسر، التي كانت نائبة مدير قسم السايبر في FBI والآن تقود مركز الأبحاث في هالسيون، تقول إن مجموعة شينيهنتس يبدو أنها فقدت السيطرة بالفعل على بعض البيانات التي تتداول في مجموعات مختلفة من الباحثين في علم السايبر، مما قد يؤدي إلى الأذى حتى قبل نشر الكمية الرئيسية.
“قد يكون الكثير من الأذى قد حدث بالفعل، وكما رأينا في اختراقات بيانات FBI السابقة، تستمر تلك المعلومات في التداول على الويب المظلم لسنوات لاحقة”، كما قالت.
توجد أيضًا مخاوف بشأن تداعيات الاختراق على الأمن القومي، مثل أن يصبح الموظفون أهدافًا لجهود التجنيد من قبل خدمات الاستخبارات الأجنبية المعادية.
Related Posts
Stay Informed With the Latest & Most Important News
Previous Post
Next Post


منصه wedti لتعليم مجانا